pcap 文件与 Wireshark 分析:从取文件到看懂重传
QNET 导出的 pcap 是网络分析领域的标准格式,Wireshark、tcpdump 等工具都能直接打开。这一页覆盖「文件怎么到手」与「弱网分析看什么」两段。
文件到手三步
- 弱网会话结束(停止)后,文件已写入设备缓存目录 /sdcard/Android/Data/com.tencent.qnet/cache/,开启方式见开启网络抓包;
- 用数据线把该目录拷到电脑,或经网盘/局域网中转;
- Wireshark 打开 pcap,即可看到逐包列表。
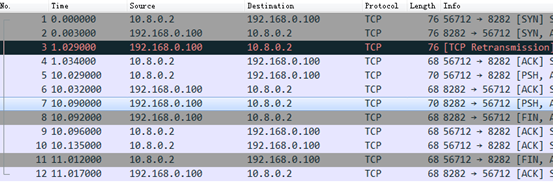
弱网分析重点看什么
| 观察点 | 在 Wireshark 里的样子 | 对应弱网参数 |
|---|---|---|
| TCP 重传 | 同一序号包反复出现(红色标记 Retransmission) | 丢包类参数,见随机丢包率 |
| 延迟抬升 | 相邻请求/响应的 time delta 变大 | 延时参数,见网络延时与延时抖动 |
| 长时间静默 | 双方无包的时间段 | 周期弱网的弱网时段,见周期弱网 |
| 突发密集到达 | 短时间内一簇包同时涌到 | Burst 模型,见Burst 突发阻塞模型 |
| DNS 无应答 | 只有查询没有响应 | 仅 DNS 协议过滤,见协议与 IP 控制 |
上图为官方示例中典型的重传场景:客户端反复重发同一 TCP 段,正是丢包/高延迟环境下的标志性画面。
与弱网参数互相印证的工作流
- 测试前明确「这次注入了什么损伤」;
- 抓包里找对应的包级证据(重传/静默/突发);
- 证据与预期不符时,先查弱网是否真的生效(信息悬浮窗读数),再怀疑参数。
实用小技巧
- pcap 支持按显示过滤器快速聚焦,比如只看某服务器 IP 的会话(IP 过滤的逆向运用);
- 分析大文件先按协议分层统计,定位到可疑流再逐包看;
- pcap 能直接贴进缺陷单,开发拿到的是一手证据,不是转述。
逐包数据之外,QNET 还能自动汇总两份统计报告:见测试报告:csv 与 html 两份输出。